
前回、私たちは「量子テレポーテーション」の世界を見てきました。
離れた場所にある量子ビットへ、未知の1量子ビットの「状態」を転送する。
そこで重要だったのは、量子もつれだけでは通信が完成しなかったことです。
Aliceの測定結果をBobへ伝える古典通信も必要でした。
では、その先にある世界を考えてみましょう。
量子コンピュータ同士がネットワークにつながる。
量子状態を遠隔地で扱える。
巨大な計算能力がクラウド越しに提供される。
そんな時代が本当に来たとき、もう一つ巨大な問題が浮上します。
私たちの「秘密」は、誰が守るのでしょうか。
銀行口座。
クレジットカード。
企業秘密。
政府機関の通信。
医療情報。
個人のメッセージ。
そして、国家機密。
現在のデジタル社会では、こうした情報の多くを暗号技術が守っています。
ところが量子コンピュータは、暗号を守る道具になる可能性がある一方で、現在使われている一部の公開鍵暗号を脅かす計算機にもなり得ます。
奇妙な話です。
量子技術が、鍵を壊す。
そして量子技術が、新しい鍵を守る。
今回は、この二つの世界を一つずつ分解していきます。
- 第1章 なぜ量子コンピュータが「暗号の危機」と言われるのか
- 第2章 まだ破られていないのに、なぜ今から逃げるのか
- 第3章 では「量子暗号」とは何なのか
- 第4章 BB84――光子を盗み見ると何が起こるのか
- 第5章 では、QKDなら「絶対安全」なのか
- 第6章 もう一つの主役「PQC」は量子通信ではない
- 第7章 QKDとPQC――結局どちらが勝つのか
- 第8章 日本では、すでに量子暗号と量子コンピュータが接続された
- 第9章 欧州は「移行期限」を置き始めた
- 第10章 中国は「実際に長距離ネットワークを作る」方向へ進んでいる
- 第11章 米国が大規模QKD網よりPQCを急ぐ理由
- 第12章 量子暗号の本当の敵は「量子コンピュータ」だけではない
- 第13章 そして最大の問題――誰を信用するのか
- 第14章 2030年代、私たちのスマートフォンにQKDは入るのか
- 第15章 量子技術は「秘密を破る側」なのか、「守る側」なのか
- 【ヤバりみ!未来展望 第9回】
- 自分のPCでBB84量子鍵配送を再現し、盗聴による変化を測定する
- 1. 今回何を実験したのか
- 2. 実験環境
- 3. BB84では何が行われているのか
- 4. AliceとBobは何をしたのか
- 5. 途中にEveを入れる
- 6. Eveなし・ノイズなしではどうなったのか
- 7. Eveが100%介入するとどうなったのか
- 8. QBERとは何なのか
- 9. サンプル数を増やすと何が変わったのか
- 10. ノイズを入れるとどうなったのか
- 11. Eveの盗聴率を0%から100%まで変えてみる
- 12. なぜ「エラー=盗聴」ではないのか
- 13. 今回分かったこと
- 14. 今回の実験で証明していないこと
- 15. この実験を再現するには
- 16. 次回実験
第1章 なぜ量子コンピュータが「暗号の危機」と言われるのか
まず、大きな誤解を一つ取り除きましょう。
「量子コンピュータが完成すると、世界中の暗号が全部破られる」
これは正確ではありません。
量子コンピュータの影響は、暗号方式によって大きく異なります。
現在のインターネットでは、一種類の暗号だけが使われているわけではありません。
たとえば通信内容そのものを高速に暗号化する「共通鍵暗号」と、相手との鍵交換や電子署名などに利用される「公開鍵暗号」は役割が違います。
量子コンピュータとの関係で特に問題になるのが、RSAや楕円曲線暗号(ECC)など、現在広く使われてきた公開鍵暗号です。
その理由の中心にあるのが、
Shorのアルゴリズム
です。
1994年、数学者Peter Shorは、十分な能力を持つ量子コンピュータなら、整数の素因数分解や離散対数問題を古典コンピュータとは根本的に異なる効率で解ける量子アルゴリズムを示しました。
RSAの安全性は、大きな整数の素因数分解が古典計算機では極めて困難であることと深く関係しています。
楕円曲線暗号も、別の数学問題ですが、Shorのアルゴリズムの射程に入ります。
つまり問題は、
「量子コンピュータが暗号を力ずくで少し速く破る」
という単純な話ではありません。
十分に大規模で誤り訂正された量子コンピュータが実現すれば、現在の重要な公開鍵暗号が依存している数学的な難しさそのものに対して、強力な解法が成立する可能性があるのです。
ただし、ここには重要な但し書きがあります。
2026年8月現在、現在広く利用されているRSAなどを現実的に破れる暗号学的に十分な能力を持つ量子コンピュータが実用化された、と確認されたわけではありません。
いつ実現するのかも確定していません。
それでも各国が対策を始めている。
なぜでしょうか。
第2章 まだ破られていないのに、なぜ今から逃げるのか
答えの一つが、
Harvest Now, Decrypt Later
です。
日本語にすれば、
「今、収集しておき、後で解読する」
という考え方です。
攻撃者が2026年の暗号通信を今すぐ解読できないとしても、暗号化されたデータそのものを保存しておくことはできます。
そして10年後、15年後、あるいはそれより先に十分な量子コンピュータが利用可能になったとします。
その時点で、昔保存しておいた暗号データを解読できる可能性が出てきます。
NISTもこの問題を、量子耐性暗号への早期移行が必要な理由として明示しています。また、暗号アルゴリズムが標準化されてから実際の情報システムへ広く組み込まれるまでには、歴史的に10~20年かかる場合があると説明しています。
ここで重要なのは、
「今日の通信が今日安全なら、それでいい」
とは限らないことです。
今日送った情報の秘密を、何年間守る必要があるのか。
これによって危険度が変わります。
今日の天気予報を20年後に読まれても、多くの場合は問題になりません。
しかし、
国家機密。
軍事情報。
企業の長期研究。
個人の遺伝情報。
医療データ。
重要インフラに関する設計情報。
こうした情報には、何十年後にも価値を持つものがあります。
量子時代の暗号問題は、
「量子コンピュータが完成した日に対策を始めればいい」
という問題ではないのです。
第3章 では「量子暗号」とは何なのか
ここから話が面白くなります。
量子コンピュータが既存暗号の一部を脅かすのなら、
量子力学そのものを使って情報を守れないか。
その代表的な技術が、
QKD――Quantum Key Distribution
量子鍵配送です。
名前だけを見ると、「量子で暗号化した文章そのものを送る技術」のように思えるかもしれません。
しかし、中心的な役割は違います。
QKDが扱う中心は、
暗号通信に使用する「鍵」を共有すること
です。
たとえばAliceとBobが秘密の通信をしたい。
そのためには、第三者に知られていない鍵を安全に共有したい。
しかし、その鍵をどうやって渡すのでしょうか。
鍵を普通の通信で送れば、その鍵自体を盗まれる可能性があります。
そこで量子状態を利用します。
ETSIもQKDを、光信号の量子的性質を使って共有ランダム秘密鍵を生成する量子セキュリティ技術として位置づけています。
つまり量子暗号の核心の一つは、
「暗号文を量子の魔法で絶対に読めなくする」
ことではありません。
秘密鍵を安全に共有する問題へ、量子力学を持ち込むことなのです。
第4章 BB84――光子を盗み見ると何が起こるのか
QKDを理解するうえで避けて通れない名前があります。
BB84。
1984年にCharles BennettとGilles Brassardによって提案された量子鍵配送プロトコルです。
基本的な発想を、極端に簡略化して見てみます。
Aliceが量子状態を用意します。
たとえば光子の偏光などを利用して、0と1に対応する情報を異なる基底で符号化します。
Bobは受け取った量子状態を測定します。
しかしBobは、Aliceがどの基底で準備したかを最初から知っているわけではありません。
そこでBobも基底を選んで測定します。
後からAliceとBobは、公開された古典通信路を使って、
「どの基底を使ったか」
を比較します。
同じ基底を使った部分を鍵候補として残し、異なる基底だった部分を捨てる。
これが基本的な考え方です。
では、途中に盗聴者Eveがいたらどうなるのでしょうか。
EveもAliceがどの基底を使ったか知りません。
そこでEveが量子状態を測定しようとすると、間違った基底を選ぶ可能性があります。
量子測定は単なる「中身を見るだけ」の操作ではありません。
測定によって状態に影響を与え得ます。
その結果、AliceとBobが後で一部のビットを比較すると、本来より大きな誤り率が現れる可能性があります。
ここに、古典的な鍵配送とは違う発想があります。
盗聴者が「痕跡を一切残さず、未知の量子状態を完全に読み取って、そのまま戻す」という単純なコピー操作はできません。
量子力学そのものが、盗聴検知の仕組みに組み込まれているのです。
第5章 では、QKDなら「絶対安全」なのか
ここで最も危険な誤解が出てきます。
「量子力学の法則で守られているなら、量子暗号は絶対に破れない」
これは、そのままでは正しくありません。
理論上のプロトコルと、現実に作られた装置は別だからです。
光源。
検出器。
電子回路。
制御ソフトウェア。
鍵管理。
認証。
ネットワーク機器。
運用する人間。
QKDシステムは、これらすべてを含む現実のシステムです。
理論上の安全性証明が強固でも、実装に想定外の挙動やサイドチャネルが存在すれば、そこが攻撃対象になります。
2026年のETSI文書も、「unconditional security(無条件安全性)」という専門用語が、サイドチャネルや実装上の弱点まで存在しないことを意味するわけではないと明確に注意しています。
ETSIでは実際に、QKD装置に対するTrojan horse attackなどを想定した実装セキュリティの標準化作業も進められています。
つまり、
量子力学が破られなくても、装置が攻撃される可能性はある。
これは非常に重要です。
「量子暗号=絶対安全」
ではなく、
「正しく設計・実装・運用されたQKDには、古典暗号とは異なる物理原理に基づく強力な安全性を実現できる可能性がある」
と考えるべきでしょう。
第6章 もう一つの主役「PQC」は量子通信ではない
ここで、量子暗号の記事では必ず分けなければならない技術があります。
PQC。
Post-Quantum Cryptography。
耐量子計算機暗号です。
QKDとPQC。
名前だけを見ると似ています。
しかし、根本的に違います。
QKDは、量子状態や光子などを利用して鍵共有を行います。
一方PQCは、
「量子コンピュータでも解くことが難しいと考えられる数学問題」
を利用する暗号方式です。
つまり、PQCを使うために量子コンピュータは必要ありません。
普通のコンピュータ。
普通のサーバー。
普通のインターネット。
そこへ導入できます。
この違いは非常に大きい。
2024年8月、米国NISTは最初の主要PQC標準として、
FIPS 203:ML-KEM
FIPS 204:ML-DSA
FIPS 205:SLH-DSA
を正式公開しました。ML-KEMは共有秘密鍵を確立するための鍵カプセル化方式、ML-DSAとSLH-DSAはデジタル署名方式です。
さらにNISTは2025年、ML-KEMとは異なる数学的基盤を持つHQCを追加のKEMとして標準化対象に選びました。
2026年8月時点で重要なのは、
「量子時代への対策は研究者がいつか考える未来技術」
という段階ではなくなっていることです。
NIST自身が、組織に対してPQC標準への移行を今から始めるよう促しています。
第7章 QKDとPQC――結局どちらが勝つのか
これは「どちらか一方が世界を制する」という競争として見ると、本質を外します。
QKDとPQCは、性質も導入条件も違います。
PQCの大きな利点は、既存のデジタルインフラへ導入しやすいことです。
量子通信専用の光学装置を世界中の端末へ置く必要はありません。
一方QKDは、量子信号を扱うための物理インフラが必要になります。
距離。
損失。
装置。
コスト。
ネットワーク構成。
信頼ノード。
こうした問題があります。
その代わり、QKDにはPQCとは異なる物理原理に基づく鍵共有という特徴があります。
ETSIも、PQCとQKDを競合する単純な二者択一ではなく、異なる原理を持つ補完的な技術として扱っています。
将来の重要インフラでは、
既存暗号
+ PQC
+ QKD
のような複数層の防御が使われる領域も考えられます。
実際、EUの2024年の勧告でも、PQCと既存暗号を組み合わせるハイブリッド方式や、QKDとの組み合わせが視野に入っています。
量子時代のセキュリティは、
「究極の暗号を一つ発明して全部置き換える」
という世界ではない可能性が高いのです。
第8章 日本では、すでに量子暗号と量子コンピュータが接続された
ここから世界の現状を見てみましょう。
まず日本です。
2025年3月、NICTと理化学研究所などの研究チームは、NICTの東京QKDネットワーク上に構築された量子セキュアクラウドと、理研の量子コンピュータを接続する実証を発表しました。
つまり、
量子コンピュータを遠隔利用する通信そのものを、量子暗号技術で保護する
という構成です。
これは今回のシリーズを読んできた方には、かなり面白い出来事です。
第3回では「量子クラウド」を扱いました。
第6回では「量子インターネット」。
第7回では「量子テレポーテーション」。
そして今回の「量子暗号」。
別々に見えていた技術が、実際の研究開発では接続され始めています。
さらに2025年7月には、東芝、NEC、NICTが、IOWN Open APN向けの大容量光伝送システム実証環境でQKD信号を多重伝送し、通常の高速データ通信と鍵生成を共存させる実証に成功したと発表しました。
量子通信だけの専用世界を作るのではなく、
既存・次世代の大容量光通信網へ量子鍵配送をどう組み込むか。
実用化では、こちらの問題が極めて重要になります。

第9章 欧州は「移行期限」を置き始めた
欧州も動いています。
EU加盟国と欧州委員会は2025年6月、PQC移行の協調ロードマップを公表しました。
そこでは、加盟国が2026年末までにPQCへの移行を開始し、重要インフラについては可能な限り早く、遅くとも2030年末までに移行する方向が示されています。
同時にEUは、EuroQCI――European Quantum Communication Infrastructureを進めています。
これは地上系と宇宙系を組み合わせた欧州規模の量子通信インフラ構想です。
2025年に示された計画では、2026年から国境をまたぐ接続を開始し、2030年までに地上・宇宙を結ぶ実験的な欧州規模のセキュア通信ネットワークを形成する方向が示されています。
ここでも興味深いのは、
PQCかQKDか
ではありません。
両方です。
ソフトウェア中心に展開できるPQC。
物理的な量子通信網を必要とするQKD。
欧州は異なる技術を並行して進めています。
第10章 中国は「実際に長距離ネットワークを作る」方向へ進んでいる
中国の量子通信は、研究室の一点実験だけではありません。
2025年にNatureで発表された研究では、量子マイクロ衛星と複数の地上局を使ったリアルタイムQKDが報告され、中国と南アフリカの12,900km以上離れた地点間で秘密鍵を共有し、その鍵を使った暗号通信が実証されました。
さらに2025年に報告されたChina Quantum Communication Network(CN-QCN)は、総延長1万km超、145の光ファイバーバックボーンノード、20の都市圏ネットワークを含み、17省・80都市をカバーすると報告されています。
2026年には、中国科学院が100km超のdevice-independent QKDの研究成果を発表しました。これは装置への信頼をできるだけ減らす方向を目指す、QKD研究のさらに先の領域です。
中国では標準化も進んでおり、「量子保密通信応用基本要求」はすでに国家標準として施行されています。またQKDのセキュリティ要求・試験・評価に関する標準整備も進められています。
ここまで来ると、「量子暗号は未来の研究テーマです」とだけ説明するのは不十分です。
研究段階の技術は多く残っています。
しかし同時に、
ネットワークを作る。
衛星を飛ばす。
標準を作る。
既存通信網と統合する。
という次の段階もすでに始まっています。
第11章 米国が大規模QKD網よりPQCを急ぐ理由
米国を見ると、もう一つ違った景色が見えます。
NISTが進めてきた中心的な取り組みは、PQCの標準化です。
その理由は現実的です。
現在のインターネットは巨大です。
サーバー。
スマートフォン。
クラウド。
VPN。
企業ネットワーク。
組み込み機器。
世界中に存在するこれらを量子通信専用ハードウェアへ一気に置き換えることはできません。
一方、PQCなら既存ネットワーク上で導入できる可能性があります。
だからこそ、NISTは2024年にML-KEM、ML-DSA、SLH-DSAを標準化し、現在は「標準を作る」段階から「どう移行するか」という段階へ進んでいます。
これは地味に見えるかもしれません。
しかし実社会では極めて重要です。
暗号アルゴリズムは、数学だけ変えれば終わるものではありません。
証明書。
プロトコル。
ハードウェア。
ファームウェア。
認証システム。
古い機器との互換性。
鍵管理。
組織の運用。
全部が関係します。
量子コンピュータが暗号を破る日を当てることより、
「その日が来る前に、世界中のシステムを交換し終えられるか」
の方が、現在のセキュリティ担当者にとって現実的な問題なのです。

第12章 量子暗号の本当の敵は「量子コンピュータ」だけではない
ここで視点を変えます。
完璧なQKD装置が存在したとしましょう。
それだけで企業の情報は安全でしょうか。
違います。
社員がパスワードを漏らす。
端末がマルウェアに感染する。
サーバーが侵入される。
秘密鍵が不適切に保存される。
認証システムが破られる。
ソフトウェアに脆弱性がある。
内部関係者が情報を持ち出す。
通信路だけが安全でも、通信の両端が乗っ取られれば情報は盗まれます。
これは量子暗号を考えるうえで非常に重要です。
「盗聴されにくい通信路」
と、
「安全な情報システム」
は同じものではありません。
量子暗号がサイバーセキュリティ全体を置き換えることはありません。
むしろ未来のセキュリティは、
量子通信
+ PQC
+ 認証
+ エンドポイント防御
+ 鍵管理
+ ソフトウェアセキュリティ
+ 人間の運用
という複数層になるはずです。
第13章 そして最大の問題――誰を信用するのか
量子暗号を深く追うと、最後には技術だけでは解けない問題に到達します。
「誰を信用するのか」
です。
QKDネットワークでは、構成によっては途中のtrusted node――信頼ノードを信用する必要があります。
衛星をtrusted relayとして利用する構成もあります。
装置メーカーを信用するのか。
通信事業者を信用するのか。
衛星運用者を信用するのか。
国家を信用するのか。
ハードウェアを信用するのか。
そして、その装置が設計どおり動いていることをどう証明するのか。
この問題をさらに押し進めた研究の一つが、
Device-Independent QKD
です。
装置内部の詳細を完全に信用することへの依存を減らし、観測された量子相関などを利用して安全性を保証しようとする方向です。
もちろん、これは「装置を一切信用しなくてよい魔法」という意味ではありません。
しかし量子暗号研究は、
「数学を信用する」
から、
「量子力学を信用する」
さらに、
「装置をどこまで信用しなくても安全性を構成できるか」
という領域へ進みつつあります。
第14章 2030年代、私たちのスマートフォンにQKDは入るのか
ここからは未来予測です。
研究事実と分けて考えます。
一般消費者のスマートフォンすべてにQKD装置が搭載され、世界中の通信が量子鍵配送へ置き換わる。
少なくとも現状から、そこまで単純な未来を断定することはできません。
QKDには物理的な通信インフラが必要です。
一方、PQCは既存のネットワークへ組み込みやすい。
そのため一般ユーザーが最初に体験する「量子時代の暗号」は、量子光学装置ではなく、本人が気づかないままスマートフォンやブラウザ、クラウドの内部で動いているPQCである可能性があります。
一方、
政府。
防衛。
金融。
データセンター間通信。
医療。
研究機関。
長期間秘匿する必要がある情報。
こうした高価値領域では、QKDを含む多層防御が採用される可能性があります。
つまり未来は、
全員が同じ量子暗号を使う世界
ではなく、
守る情報の価値と期間によって、暗号技術そのものが階層化される世界
になるかもしれません。
第15章 量子技術は「秘密を破る側」なのか、「守る側」なのか
最初の問いへ戻りましょう。
量子技術は、私たちの秘密を破るのでしょうか。
それとも守るのでしょうか。
答えは、
両方です。
十分に強力な量子コンピュータは、現在利用されている一部の公開鍵暗号を脅かす可能性があります。
だから世界はPQCへの移行を始めています。
一方で量子力学は、QKDというまったく異なる鍵共有の仕組みも生み出しました。
だから世界は量子通信網も作っています。
2026年8月現在、まだ「量子時代の最終的なセキュリティ方式」が一つに決まったわけではありません。
しかし一つだけ、かなり明確になってきたことがあります。
量子コンピュータが十分に強力になってから考えるのでは遅い。
米国はPQC標準を公開しました。
EUは移行ロードマップを定めました。
日本ではQKDネットワークと量子コンピュータを接続する実証が行われました。
中国では1万kmを超えるQKDネットワークや衛星QKDが報告されています。
つまり、量子時代の暗号戦争は、
「いつか始まる未来の話」
ではありません。
移行作業という意味では、すでに始まっています。
そして、ここからさらに面白い疑問が生まれます。
量子力学を使えば「情報」を守れる。
量子力学を使えば「計算」を変えられる。
では――
量子力学を使って、
私たちは世界そのものを、今までとは違う精度で「見る」こともできるのでしょうか。
次回予告
私たちは普段、世界を「測る」ことで理解しています。
時間を測る。
位置を測る。
磁場を測る。
重力を測る。
温度を測る。
脳や心臓から発生する微弱な信号を測る。
しかし、どれだけ精密な機械を作っても、測定には限界があります。
では、その限界そのものに量子力学を使ったらどうなるのでしょうか。
次回の「ヤバりみ!未来展望」では、量子コンピュータや量子通信とはまた違う、巨大な研究分野へ入ります。
【ヤバりみ!未来展望 第9回】
量子センシングとは? 人類は「見えなかった世界」をどこまで測れるのか
原子時計。
量子磁気センサー。
重力センサー。
ダイヤモンドNVセンター。
GPSが届かない場所での測位。
地下構造の検出。
医療・脳計測。
そして、現在のセンサーでは捉えることが難しい微小な変化。
量子技術は、コンピュータを速くするだけの技術ではありません。
人類の「目」と「耳」そのものを変える可能性があります。
次回は、
「計算する量子」から、
「世界を測る量子」へ。
人類がこれまで見えなかったものを、どこまで見られるようになるのかを追います。
この記事はこんな方におすすめです
- 「量子コンピュータが暗号を破る」とは具体的にどういうことなのか知りたい方
- RSAや楕円曲線暗号(ECC)が、なぜ量子コンピュータの影響を受けるのか知りたい方
- 量子鍵配送(QKD)の仕組みを基礎から理解したい方
- 「量子暗号なら絶対安全」という説明が本当に正しいのか知りたい方
- QKDと耐量子計算機暗号(PQC)の違いがよく分からない方
- 「Harvest Now, Decrypt Later(今収集して、将来解読する)」というリスクについて知りたい方
- 日本・米国・欧州・中国で進む量子セキュリティの動向を追いたい方
- 量子インターネット、量子通信、サイバーセキュリティの未来に興味がある方
- 難しい暗号論や量子情報の専門論文へ進む前に、全体像をじっくり理解したい方
コメント募集
量子コンピュータ時代の「秘密」について、皆さんはどう考えますか。
「量子コンピュータが十分に強力になる前に、世界の暗号移行は間に合う?」
「QKDとPQCなら、将来どちらが広く使われる?」
「銀行や政府だけでなく、一般家庭にも量子暗号が必要になる?」
「今暗号化されているデータが、何十年後かに解読される可能性をどう考える?」
そして、もう一つ大きな問いがあります。
「数学的に強い暗号、量子力学を利用した通信、そして人間や端末を含むシステム全体――私たちは最終的に、何をどこまで信用すればよいのでしょうか。」
皆さんの考えや疑問があれば、ぜひコメント欄で教えてください。
寄せられた疑問や視点も、今後の「ヤバりみ!未来展望シリーズ」で取り上げていきたいと思います。
免責事項
本記事は2026年時点で公表されている査読論文、大学・研究機関、政府機関、標準化機関等の発表および公開情報をもとに執筆しています。
量子鍵配送(QKD)、量子通信、耐量子計算機暗号(PQC)などは、それぞれ原理、用途、実装方法、成熟度が異なる技術です。
本記事では理解しやすさを優先して「量子暗号」という言葉を広い文脈で使用する場合がありますが、QKDとPQCは同一技術ではありません。
QKDは量子状態などを利用して秘密鍵の共有を行う技術であり、PQCは量子コンピュータによる攻撃を想定しながら、通常のコンピュータや通信網でも利用できるよう設計された暗号技術です。
また、「量子暗号だから絶対に安全」「盗聴が必ず防げる」という意味ではありません。
理論上のプロトコルの安全性と、実際の光源、検出器、通信装置、ソフトウェア、認証、鍵管理、端末、運用などを含めたシステム全体の安全性は区別して考える必要があります。
2026年時点で、現在広く使用されているRSA等を現実的に破れる暗号学的に十分な能力を持つ量子コンピュータが実用化されたことを、本記事は意味していません。
また、量子コンピュータの性能向上時期、既存暗号への具体的な影響時期、QKDやPQCの普及時期、各国の将来的な導入規模などには不確実性があります。
記事中の将来予測や社会への影響について述べた部分には、現在確認されている研究事実とは区別した編集部の考察・未来仮説が含まれています。
将来の技術性能、安全性、実用化時期、普及規模を保証するものではありません。
巻末特典
自分のPCでBB84量子鍵配送を再現し、盗聴による変化を測定する
実験ID:YQL-BB84-001
master seed:20260815
実行:2026-08-15(UTC 06:53)
場所:YABALIMI QUANTUM LAB(experiments/bb84_001)
今回の巻末特典では、量子鍵配送(QKD)の代表的な方式であるBB84を、自分たちのPC上で動かしてみました。
ただし、最初に重要なことを明記しておきます。
これはローカルPC上のシミュレーションです。
実際の光子を送信したものではありません。実量子コンピュータを使った実験でも、実際のQKD回線や商用QKD装置を使った試験でもありません。
今回調べるのは、BB84の基本モデルをPC上に再現したとき、途中に盗聴者Eveを入れると何が起こるのか。そして、盗聴ではなく通信路にノイズがある場合には何が起こるのか、という問題です。
1. 今回何を実験したのか
BB84量子鍵配送の基本モデルをPC上で再現しました。
中心となる実験は、AliceからBobへ送られる量子状態の途中に、盗聴者Eveを入れるというものです。
Eveが行うのは「intercept-resend」。
途中で量子状態を測定し、その測定結果に対応する状態をBobへ送り直します。
そして、AliceとBobのsifted keyに現れるQBER(Quantum Bit Error Rate/量子ビット誤り率)がどう変化するのかを測定しました。
さらに今回は、
- Eveがいない場合
- Eveがいる場合
- ノイズがない場合
- ノイズがある場合
- Eveの盗聴率を0〜100%まで変化させた場合
についても記録しました。
単純に「盗聴者を入れたらエラーが増えました」で終わらせず、盗聴以外の原因でもQBERが上昇するのかまで比較します。
2. 実験環境
今回の実験環境は次のとおりです。
| 項目 | 実測値 |
|---|---|
| Python | 3.12.10 |
| qiskit | 2.5.1 |
| qiskit-aer | 0.17.2 |
| numpy | 2.5.1 |
| OS | Windows-11-10.0.26200-SP0 |
| master seed | 20260815 |
| 総 trial 行数 | 460(各条件 20 trials) |
| 最大 bit 数 | 100,000 |
主計算には、BB84の単一量子ビット測定と等価なNumPyモンテカルロを使用しました。
Qiskit Aerはprepare/measureのスモーク確認に使用しています。
したがって、以下で「実測」と書いている数値は、このローカルPC上で実際に実行したシミュレーションから得られた値です。実際の光子や実QKD回線から測定した値ではありません。
3. BB84では何が行われているのか
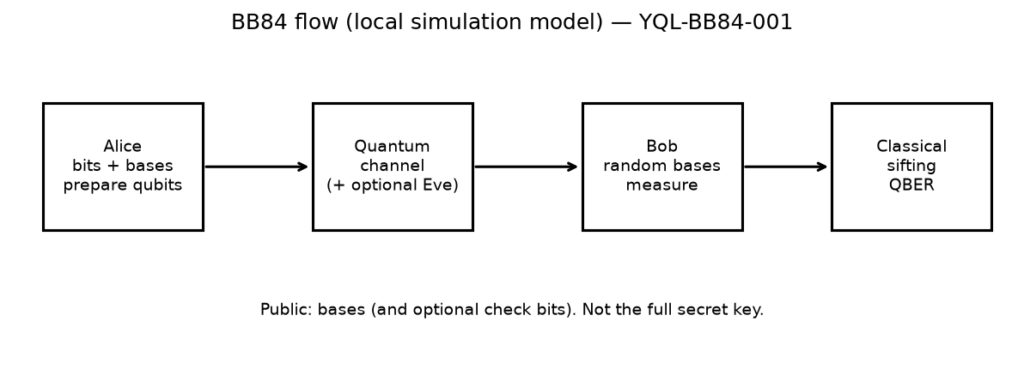
今回のモデルでは、まずAliceがランダムなbitとランダムな基底(ZまたはX)を選び、状態を準備します。
その状態を量子チャネルを通してBobへ送ります。
途中には、実験条件によってEveが入ります。
BobもランダムにZまたはXの基底を選んで測定します。
ここで終わりではありません。
AliceとBobは古典通信を使って、自分たちが「どの基底を選んだのか」を比較します。
基底が一致した位置だけを残します。
この処理がsiftであり、残されたものがsifted keyです。
公開するのは基底情報と、検査用に公開した一部bitです。秘密鍵そのものを、そのまま公開する実装にはしていません。
掲載図:figures/bb84_001/figure_01_bb84_flow.png
この図では、Aliceから量子チャネルを通ってBobへ至り、その後に古典通信で基底を比較する今回のBB84モデル全体を確認できます。
4. AliceとBobは何をしたのか
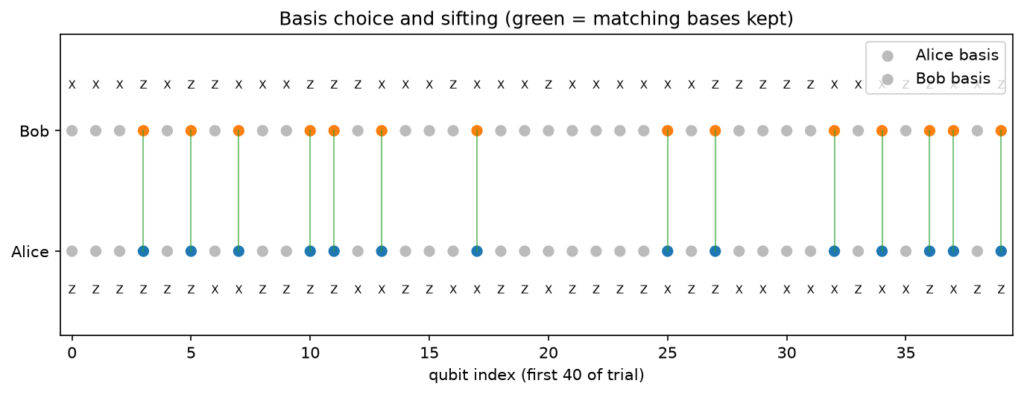
Aliceは各位置で、
bit∈{0,1}
と、
basis∈{Z,X}
を一様ランダムに選びます。
Z基底なら |0⟩ または |1⟩。
X基底なら |+⟩ または |−⟩です。
一方、BobもAliceとは独立して基底をランダムに選び、測定します。
AliceとBobの基底が一致した位置だけをsifted keyとして残しました。
つまり、AliceがZを使ったのにBobがXを選んだような位置は、鍵候補から取り除かれます。
掲載図:figures/bb84_001/figure_02_basis_sifting.png
この図では、AliceとBobがそれぞれ選んだ基底と、どの位置がsifted keyとして残るのかを確認できます。

5. 途中にEveを入れる
ここから盗聴者Eveを登場させます。
重要なのは、EveはAliceが選択した基底を事前には知らないという点です。
Eveは各量子ビットについて、確率p(intercept rate)で介入します。
介入した場合、Eve自身もZまたはXをランダムに選んで測定します。
そして、その測定結果に対応する状態をBobへ送り直します。
これが今回使用したintercept-resendです。
EveがAliceと同じ基底を選ぶとは限りません。
間違った基底で測定すれば、その操作がBobへ届く結果にも影響する可能性があります。
では実際に、どの程度の変化が現れたのでしょうか。
6. Eveなし・ノイズなしではどうなったのか
最初に、Eveなし・ノイズなしの条件を確認しました。
実験前に固定した理論期待は、
QBER ≈ 0
です。
実測(mean、trials=20)は次のとおりです。
| total bits | mean QBER | mean sifted length |
|---|---|---|
| 100 | 0.000000 | 51.7 |
| 1,000 | 0.000000 | 500.05 |
| 10,000 | 0.000000 | 4992.4 |
| 100,000 | 0.000000 | 50009.65 |
今回のシミュレーションでは、100、1,000、10,000、100,000のすべてでmean QBERは0.000000でした。
一方、mean sifted lengthは、
100 → 51.7
1,000 → 500.05
10,000 → 4992.4
100,000 → 50009.65
となりました。
これが、Eveとノイズを入れる前の比較基準になります。
7. Eveが100%介入するとどうなったのか
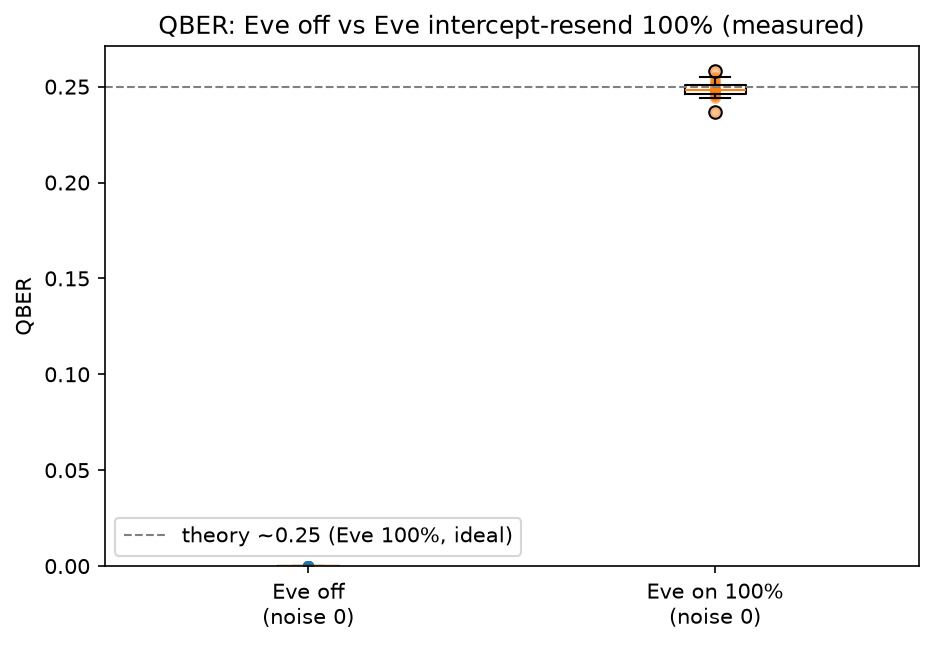
次に、intercept rateを100%にします。
つまり、今回のモデルではEveがすべての量子ビットにintercept-resendを行う条件です。
ノイズはありません。
理論期待は、
QBER ≈ 0.25
です。
実測結果は次のとおりでした。
| total bits | mean QBER | median | std | mean errors |
|---|---|---|---|---|
| 100 | 0.264565 | 0.263088 | 0.054435 | 13.1 |
| 1,000 | 0.249055 | 0.252602 | 0.019755 | 124.8 |
| 10,000 | 0.248413 | 0.248167 | 0.004529 | 1241.2 |
| 100,000 | 0.250156 | 0.250405 | 0.001900 | 12517.65 |
100 bitではmean QBERが0.264565。
1,000 bitでは0.249055。
10,000 bitでは0.248413。
100,000 bitでは0.250156となりました。
今回のモデルで得られた実測値は、サンプル数を増やすにつれて理論期待の0.25付近に集まっています。
ただし、これは「理論を証明した」という意味ではありません。
あくまで、今回構築したモデルで得られた実測結果が、実験前に固定していた理論期待の近くに集まったという記録です。
掲載図:figures/bb84_001/figure_03_qber_eve_vs_no_eve.png
EveなしとEveありで、QBERにどのような違いが現れたのかを比較します。
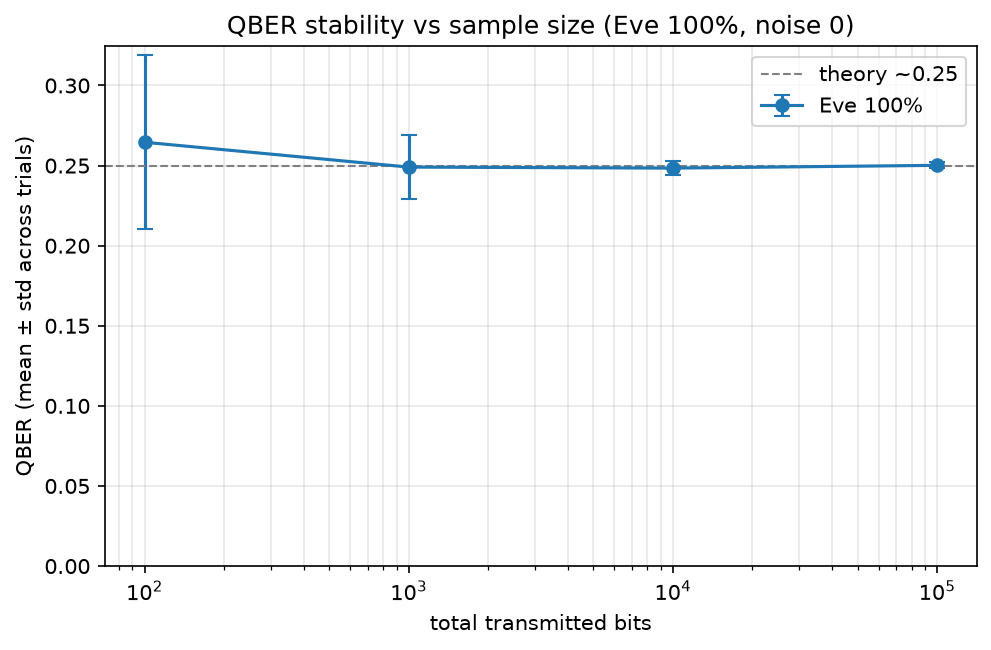
掲載図:figures/bb84_001/figure_04_qber_by_sample_size.png
サンプル数を増やしたとき、QBERの分布がどのように変化するのかを確認します。
8. QBERとは何なのか
ここで今回の中心となるQBERを整理しておきます。
QBERは、
QBER =(sifted 上で Alice bit ≠ Bob bit の個数)/(sifted key 長)
として計算しています。
つまり、AliceとBobが基底を照合したあとに残したbitの中で、どれだけ結果が食い違っていたのかを見る値です。
今回の検査モデルでは、siftedの約20%を公開してQBERを推定します。
検査のために公開したbitはremaining keyから除去し、再利用しません。
ここで注意が必要です。
固定した一つの閾値だけを見て、
「Eveがいる」
と断定することはしません。
なぜなら、QBERを上昇させる原因はEveだけとは限らないからです。
9. サンプル数を増やすと何が変わったのか
Eve 100%・noise 0の条件では、Nを増やすほどmeanは0.25付近に寄り、stdは縮小しました。
今回実行した最大値は100,000 bitです。
100 bitの場合、
std = 0.054435
でした。
100,000 bitの場合は、
std = 0.001900
です。
今回のシミュレーションでは、サンプル数を増やすにつれてQBERのばらつきが小さくなる様子が記録されました。
10. ノイズを入れるとどうなったのか
ここから条件を一つ増やします。
実際の通信でAliceとBobの結果が食い違ったとしても、その原因がすべて盗聴とは限りません。
そこで今回は教育用の単純化として、「Bob測定後の単純bit flip」確率ηをノイズとして追加しました。
使用した条件は次の5段階です。
| name | η |
|---|---|
| 0 | 0.00 |
| very_low | 0.01 |
| low | 0.03 |
| medium | 0.08 |
| high | 0.15 |
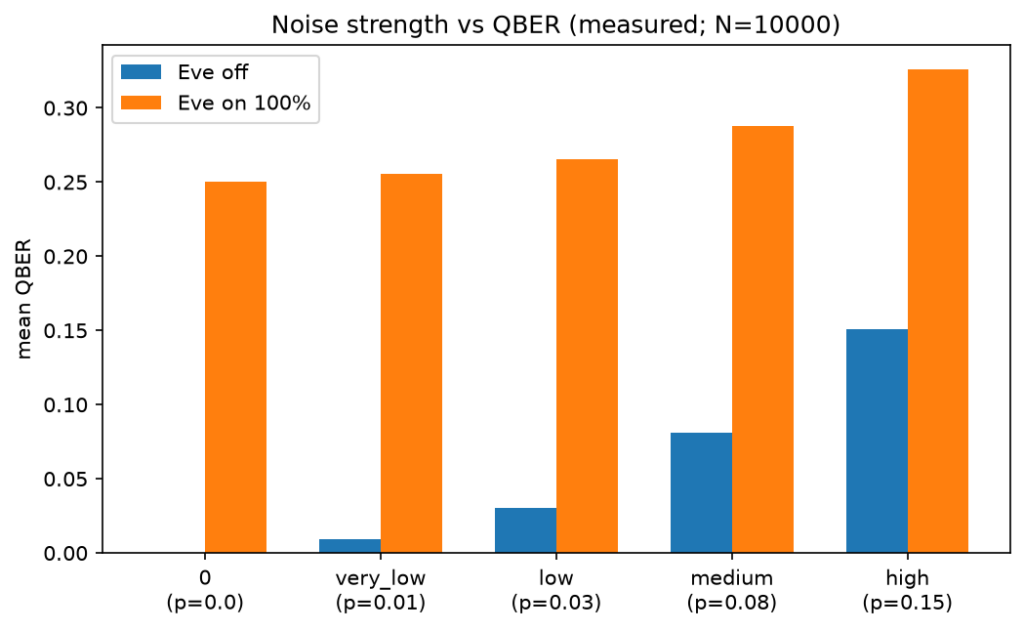
N=10,000・trials=20のmean QBERは次のとおりです。
| noise | Eveなし | Eve 100% |
|---|---|---|
| 0 (η=0) | 0.000000 | 0.250595 |
| very_low | 0.009421 | 0.255771 |
| low | 0.030115 | 0.265216 |
| medium | 0.080849 | 0.287673 |
| high | 0.150765 | 0.325961 |
注目したいのはEveなしの列です。
Eveがいなくても、
very_low:0.009421
low:0.030115
medium:0.080849
high:0.150765
とQBERが上昇しました。
一方、Eve 100%では、
0 (η=0):0.250595
very_low:0.255771
low:0.265216
medium:0.287673
high:0.325961
となりました。
つまり今回のモデルでは、Eveによるintercept-resendだけでなく、ノイズによってもQBERが上昇しています。
掲載図:figures/bb84_001/figure_05_noise_vs_qber.png
Eveの有無とノイズ強度によってQBERがどう変化したのかを比較した図です。
11. Eveの盗聴率を0%から100%まで変えてみる
では、Eveがすべてに介入するのではなく、一部だけをinterceptしたらどうなるのでしょうか。
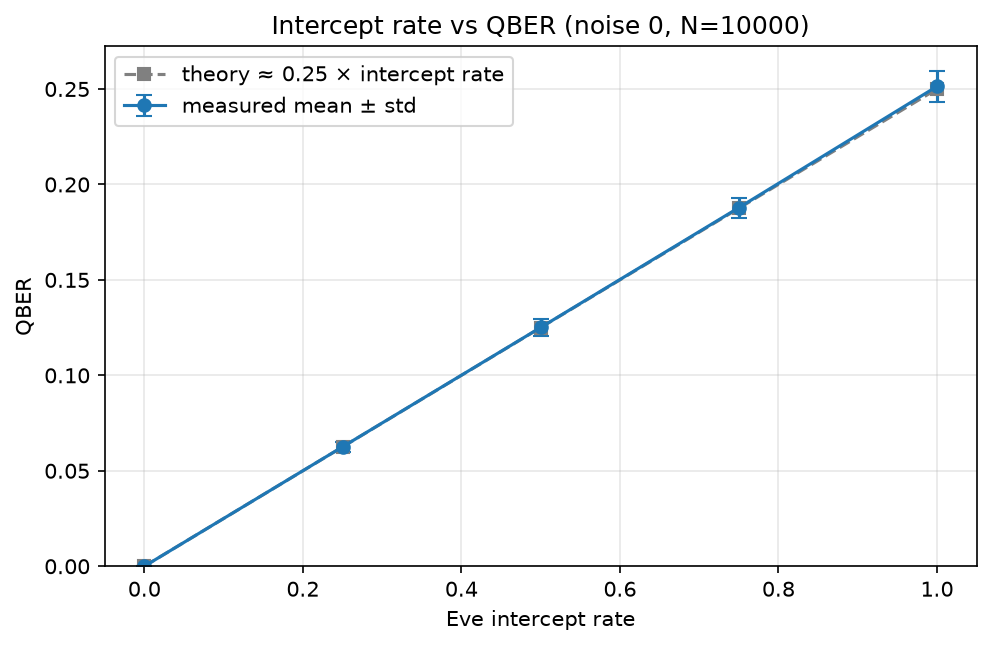
N=10,000・noise 0・trials=20で、intercept rateを変化させました。
| intercept rate | mean QBER | 理論 ≈0.25p |
|---|---|---|
| 0% | 0.000000 | 0.000 |
| 25% | 0.062549 | 0.0625 |
| 50% | 0.125102 | 0.125 |
| 75% | 0.187844 | 0.1875 |
| 100% | 0.251373 | 0.250 |
0%ではmean QBERが0.000000。
25%では0.062549。
50%では0.125102。
75%では0.187844。
100%では0.251373でした。
今回のモデルでは、intercept rateを上げるにつれてQBERもほぼ比例して上昇しました。
右側の「理論 ≈0.25p」は理論期待であり、中央の「mean QBER」が今回の実測です。
両者は区別して扱います。
掲載図:figures/bb84_001/figure_06_intercept_rate_vs_qber.png
Eveのintercept rateを0%から100%まで変化させたときのQBERを比較した図です。
12. なぜ「エラー=盗聴」ではないのか
ここは今回の実験で特に重要な部分です。
Eveがいない条件でも、ηを上げることでQBERは上昇しました。
highでは、
mean ≈ 0.151
です。
表の正確値は、
0.150765
です。
つまり、
「QBERが上がった=盗聴確定」
とは言えません。
今回のモデルだけを見ても、Eveによるintercept-resendと、単純化したノイズの両方がQBERを上昇させています。
実際のQKDを考える場合には、通信路、装置、有限鍵、誤り訂正、セキュリティ証明など、さらに多くの要素を考慮する必要があります。
13. 今回分かったこと
今回のPCシミュレーションから、少なくとも今回設定した条件の範囲では、次のことが確認できました。
Eveなし・ノイズなしではQBERは0に留まりました。
Eveによるintercept-resendを100%にすると、QBERはおよそ25%付近に集まりました。
Eveのintercept rateを高くすると、今回のモデルではQBERもほぼ比例して上昇しました。
そして重要なのは、Eveが存在しなくても、ノイズだけでQBERが上昇したことです。
「量子状態を盗み見ようとすると痕跡が現れ得る」というBB84の特徴を見ると同時に、「エラーが存在する」という事実だけから原因を一つに決めつけてはいけないことも、このシミュレーションから見えてきました。
14. 今回の実験で証明していないこと
今回の実験で分かったことと、分かっていないことを混同しないため、ここは明確にしておきます。
今回の結果は、
- 商用QKD装置が同じ性能であること
- 現実の通信路でEveを検出したこと
- 量子暗号が絶対安全であること
- この簡易モデルだけで安全な実運用鍵を生成できること
- QBER上昇だけで盗聴者の存在を断定できること
を示したものではありません。
また、完全なEC(誤り訂正)とprivacy amplificationは未実装です。
privacy amplification(秘匿性増幅)は、盗聴者が一部の情報を得ている可能性を考慮し、鍵を圧縮することで漏れている可能性のある情報を減らしていく重要な処理です。
今回はこれらを完全実装していません。
したがって、今回のシミュレーションについて「安全な最終鍵を生成した」とは評価しません。
今回確認したのは、BB84の基本モデルをローカルPC上でシミュレーションし、設定したEveとノイズの条件によってQBERがどのように変化したか、という範囲です。
15. この実験を再現するには
今回の実験はYABALIMI QUANTUM LAB内の、
experiments/bb84_001
として実行しました。
実験ID:
YQL-BB84-001
master seed:
20260815
実行環境:
Python:3.12.10
qiskit:2.5.1
qiskit-aer:0.17.2
numpy:2.5.1
OS:Windows-11-10.0.26200-SP0
主計算にはBB84の単一量子ビット測定と等価なNumPyモンテカルロを使用しました。
Qiskit Aerはprepare/measureのスモーク確認に使用しています。
今回掲載した数値は、実験完了後に summaries.json と照合済みです。
数値照合・禁止語スキャン・図6枚確認を含む48項目の確認もPASSしています。
16. 次回実験
次回の実験内容は、まだ実施していません。
候補としては、今回未実装だった完全な誤り訂正やprivacy amplificationへ進む方法があります。
また、今回使用した教育用の単純bit flipから、より現実の通信を意識したノイズモデルへ進むことも考えられます。
さらに、BB84とは異なる量子暗号・量子通信プロトコルを比較する方法もあります。
ただし、これらは現時点では候補です。
実験済みの内容として扱わず、次に何を検証する価値があるのかを決めてから進めます。

コメント